Le smart TV che ci spiano
Un allarme lanciato negli USA con toni molto sensazionalisti e ripreso in Italia senza i necessari approfondimenti


Quando ero piccolo il telecomando era un lusso; da bambino il telecomando ero io che, accucciato sul divano, se mia mamma voleva cambiare canale mi alzavo e spingevo un pulsante fisico sul televisore a tubo catodico. Il telecomando, dispositivo senza fili, è arrivato nelle nostre case che io avevo già una decina d’anni, ed era una rivoluzione. Oggi le cose sono ulteriormente cambiate: abbiamo ancora i telecomandi, alcuni complessissimi, altri minimalisti, con pochi tasti, e le televisioni che controlliamo sono molto più potenti di quello che era il mio primo PC, un 8086 compatibile IBM prodotto da Olidata.
Direte voi, ma a a noi che ce frega? Si tratta di una premessa necessaria per parlare dell’argomento che ci interessa trattare oggi.
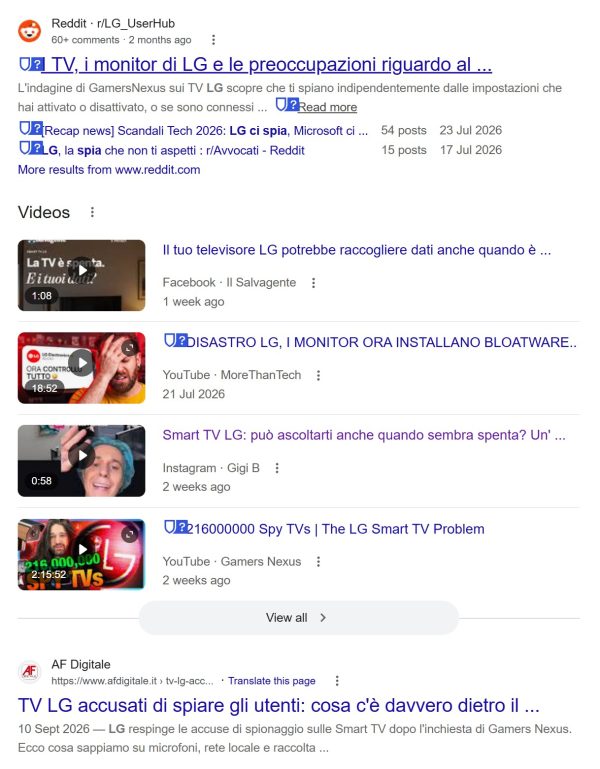
L’allarme viene lanciato da Gamers Nexus, canale YouTube che ha approfondito il funzionamento delle smart TV LG scoprendo come i televisori dell’azienda coreana raccogliessero dati sull’utenza domestica ben oltre quello che sarebbe necessario.
Il titolo del video di Gamers Nexus è volutamente allarmista, perché grazie a titoli urlati si attirano molti più spettatori di quanti ne arriverebbero se i titoli fossero onesti e meno sensazionalisti.
Partiamo da cosa Gamers Nexus sulle smart TV LG che ha analizzato:
- Scansione della rete domestica: indirizzi IP interni, nomi dei dispositivi connessi, SSID e potenza dei segnali Wi-Fi delle reti vicine.
- ACR (Automatic Content Recognition): fingerprint audio/video su tutti gli input HDMI, non solo sulle app, per identificare i contenuti visti.
- Audio: i ricercatori sostengono che una TV possa catturare audio dal microfono anche quando sembra spenta (standby, non spegnimento completo), e che possa immagazzinare audio localmente quando è scollegata da internet per poi caricarlo alla riconnessione, ma va detto subito che questa dimostrazione è stata fatta sfruttando una delle vulnerabilità RCE trovate da GN, non osservando una TV LG “di fabbrica” lasciata in standby.
- Vulnerabilità RCE (remote code execution) trovate su webOS, non ancora divulgate pubblicamente per responsible disclosure – al 16 settembre LG non aveva comunicato di averle risolte.
- Sostengono che il televisore cerchi di trasmettere dati verso LG Ad Solutions “fino a 20 volte al minuto”.
Fin qui le accuse che in un modo o nell’altro hanno fatto il giro della rete, allarmando un po’ ovunque sui rischi per la privacy – e io, onestamente, mi domando quanti degli allarmati in casa abbiano telefonini che si attivano con Hey Google e home assistant vari, ma tant’è.
In realtà però la video denuncia di Gamers Nexus, pur con il titolone allarmistico, racconta tre cose diverse che meritano di essere spiegate senza sensazionalismo.
Il comportamento di fabbrica
La prima è il comportamento di fabbrica, voluto e documentato: la scansione della rete domestica e l’ACR sugli input HDMI. LG, interpellata, non ha negato questi due punti, anzi: li ha rivendicati come prassi di settore, usata anche da altri produttori. Testuale, dalla dichiarazione ufficiale LG: gli scanner di rete servono a “identificare dispositivi esterni per funzioni come lo specchio dello schermo”, non sono un’invenzione LG. Quella di LG è una difesa che non nega il comportamento in sé. Non lo negano perché appunto sarebbe la norma per dispositivi che possono fare il mirroring degli schermi dei device presenti in quella rete. Si tratta di una funzione nota.
La raccolta dati
La seconda è la raccolta dati opzionale, dietro consenso: l’ACR per le finalità pubblicitarie è di base disattivato e richiede che l’utente accetti esplicitamente il “Viewing Information Agreement” in fase di configurazione. Qui il problema, se c’è, non è tecnico ma di trasparenza: quanti utenti leggono davvero cosa stanno accettando quando configurano una TV nuova mentre la famiglia aspetta di vedere la partita?
Le vulnerabilità RCE
La terza cosa è quella che riteniamo più seria: ovvero le vulnerabilità RCE. Qui si parla di una TV che, se compromessa, può essere trasformata in un dispositivo di ascolto ambientale a insaputa del proprietario, e questo sì che è grave, ed è la parte della storia che un titolo tipo “LG TI SPIA” in realtà appiattisce e banalizza, mettendola sullo stesso piano della scansione Wi-Fi. Perché non è tanto LG quella che ti spia, ma può farlo il malintenzionato interessato a sapere cosa si dice in quella casa, chi ci sia in quella stanza ecc.
Comunque LG il 12 settembre ha risposto alle accuse, punto su punto, negando che loro facciano sorveglianza continua:
LG smart TVs do not continuously record or transmit user’s conversations
Che tradotto:
Le smart TV LG non registrano o trasmettono in continuo le conversazioni degli utenti
Il riconoscimento vocale, hanno spiegato, si attiva solo premendo il pulsante sul telecomando o pronunciando la parola d’attivazione “Hi LG” che comunque va abilitata, con sessioni che durano al massimo una ventina di secondi, e i dati audio non finiscono a LG Ad Solutions per la pubblicità.
Fin qui i fatti, a cui però va aggiunto un dettaglio: la notizia è americana, e LG si sta confrontando con le leggi del Texas in merito alle pratiche commerciali scorrette.
La situazione europea
In Europa le cose stanno diversamente, perché, perlomeno sulla carta, le nostre normative sono più severe rispetto a quelle americane. Il GDPR difatti imporrebbe che il il consenso al trattamento dei dati sia “libero, specifico, informato e inequivocabile”, quindi il cosiddetto opt-in attivo, non una casella già spuntata da disattivare.
Ma c’è un secondo dettaglio legislativo da tenere presente: nel 2023 l’EDPB (il comitato che coordina i garanti della privacy europei) ha pubblicato delle linee guida che chiariscono un punto tutt’altro che scontato: la regola del consenso non riguarda solo i cookie sui siti web, ma qualunque accesso o scrittura di informazioni su un dispositivo terminale dell’utente. Una smart TV è considerata dispositivo terminale. Quindi, sempre sulla carta, ACR e scansione della rete domestica su una TV venduta in Unione Europea dovrebbero sottostare esattamente alle stesse regole del banner dei cookie che tutti ignoriamo cliccando “Accetta tutto”.
Guarda caso Alphonso, la società che LG ha acquisito per la raccolta dati a scopo di marketing, ha una privacy policy per il mercato europeo completamente diversa da quella USA. Privacy policy che comprende consenso esplicito richiesto in fase di configurazione o dai menu impostazioni, revocabile in qualsiasi momento, un responsabile della protezione dati nominato, diritti di accesso e cancellazione esplicitati, clausole contrattuali standard per i trasferimenti dei dati fuori UE.
Quindi, il sistema europeo dovrebbe essere più robusto e sicuro nel tutelare i nostri dati e obbligare chi produce questo genere di dispositivi a stare più attento a come funzionano certe modalità che hanno la potenzialità per essere pericolose.
Il problema però è distinguere tra una cosa che esiste e una cosa che funziona. La legge in merito è chiara in EU, ed è più severa di quella texana, ma se questo tuteli realmente il consumatore va dimostrato.
Lillian Edwards, giurista che si occupa di diritto della rete, sottolinea il fatto che spesso gli utenti acconsentono alle richieste durante il primo avvio del televisore senza capire bene a cosa stiano dando il consenso, e questo, se fosse confermato, solleverebbe un problema di trasparenza indipendentemente da quanto sia ben scritta la privacy policy. TheNextWeb, riassumendo il caso, la mette giù così:
Whether the consent flow on a European LG set meets that standard is an answerable question, and nobody appears to have asked it publicly.
Che tradotto:
Se il flusso di consenso su una TV LG europea rispetti davvero quello standard è una domanda a cui si potrebbe rispondere, solo che, a quanto pare, nessuno l’ha ancora posta pubblicamente.
A oggi le autorità europee non sembra abbiano aperto un’istruttoria per fare approfondimenti in UE. La stampa pare essersi limitata a tradurre gli articoli americani, con scarso interesse ad approfondire.
Di tutta la vicenda riteniamo che ci sia un elemento che dovrebbe accendere campanelli d’allarme nelle autorità che dovrebbero tutelare la privacy del consumatore, ed è la questione della vulnerabilità RCE. Questa vulnerabilità in UE ricade sotto la legislazione del Cyber Resilience Act, il regolamento che dal 2024 impone obblighi di sicurezza by-design ai produttori di dispositivi connessi venduti nel mercato unico, comprese le scadenze per la divulgazione delle vulnerabilità sfruttabili attivamente.
Sperando di avervi invogliato ad approfondire, non credo al momento di poter aggiungere altro. Non ho un televisore LG su cui testare le richieste legate al consenso in fase di avvio iniziale, ma se qualcuno di voi ce l’ha e volesse fotografare tutte le fasi sarebbe un bellissimo gesto.
maicolengel at butac punto it
Se ti è piaciuto l’articolo, sostienici su Patreon o su PayPal! Può bastare anche il costo di un caffè!
Un altro modo per sostenerci è acquistare uno dei libri consigliati sulla nostra pagina Amazon, la trovi qui.
BUTAC vi aspetta anche su Telegram con il canale con tutti gli aggiornamenti.
Immagine di testa di Nicolas J Leclercq su Unsplash

Tanti stanno parlando della dichiarazione di Donald Trump durante la cena dei giornalisti del 24 luglio 2026, così ad esempio il TG di La7: Trump al galà per la stampa: “Mi ricandido nel 2028”. Ma può farlo? La Repubblica: Un cappellino rosso con la scritta ‘Trump 2028’: così, il presidente americano ha annunciato l’intenzione di […]

Tra le notizie più leggere che mi sono saltate agli occhi nel corso di questa settimana una mi è comparsa mentre analizzavo un profilo di cui abbiamo parlato in questo case study. Una notizia che in parte riguarda un’attrice che ho sempre apprezzato molto: Charlize Theron. Charlize Theron Riporta il gossip online che Charlize Theron […]

Su tante bacheche social nei giorni scorsi è circolato questo post: Veramente interessante l’audizione, ieri, in Commissione Covid di Jay Bhattacharya, direttore del National Institutes of Health USA, di cui ci riferisce, unica e sola tra tutti i media italiani, Maddalena Loy su La Verità. Punti salienti del suo intervento: • La letteratura ha concluso […]

Mi avete segnalato un post condiviso da alcuni utenti social, un post che riporta lo screenshot di un articolo e un link a uno studio. Lo screenshot lo vedete qui sopra e riporta: Germania, nuovo studio peer-review: “L’86% dei casi di “COVID” positivi al PCR non erano infezioni reali Il link porta a uno studio […]