Il virus che si diffonde nell’etere?
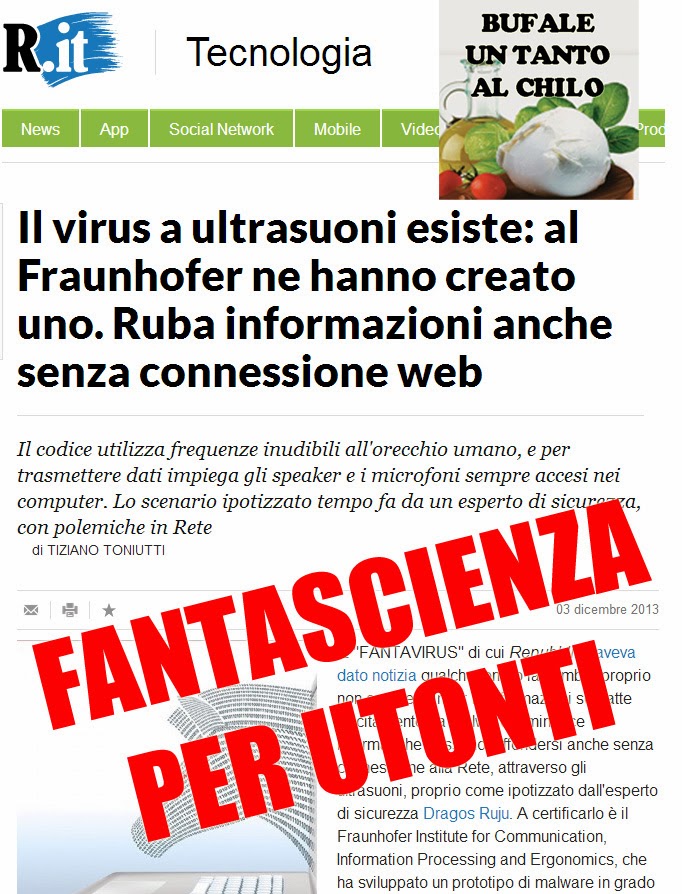
La Repubblica è caduta nella trappola delle troppe fonti poco informate e probabilmente anche della cattiva traduzione, e così il 3 dicembre ha regalato ai lettori della sua rubrica dedicata alla tecnologia una perla disinformativa degna di una piccola sbufalata.
Ringrazio “l’anonimo” che me l’ha segnalata, mi sarebbe sfuggita…
Stiamo parlando del “virus” a ultrasuoni, creato sembra da due ricercatori del Fraunhofer Institute for Communication, Information Processing and Ergonomics, Michael Hanspach e Michael Goetz .
Per il giornalista della Repubblica l’argomento è importante, poco più di un mese fa aveva dato la stessa notizia partendo dalle informazioni di Dragos Ruiu famoso hacker che ha sollevato un polverone #badBIOS dalla fine di Ottobre, Dragos sosteneva di aver scoperto un “Virus” che aveva infettato le sue macchine senza che fosse stato fatto nulla…il virus secondo Dragos è partito via audio da una chiavetta USB che ha infettato un computer che è arrivato nelle vicinanze dei suoi e da li si è propagato, senza accesso alla rete, senza scambio di dati…via etere…o meglio via ultrasuoni.
La storia di Dragos ha fatto il giro del mondo, ed è una saga che tutt’ora prosegue, lui continua a sostenere la sua teoria il resto del mondo hacker la trova assurda (se escludiamo i complottisti…per loro è tecnologia rettliana). Ma Repubblica evidentemente l’ha presa male che tanti non avessero creduto al post, e ci riprova.
Lo spettro di trasmissione è di circa 20 metri ma la distanza è superabile con una serie di rimbalzi acustici. Il malware può inviare circa 20 bit al secondo, poca cosa ma sufficiente per catturare e inoltrare codici di accesso in poco tempo.
Insomma questo articolo vorrebbe dare sostanza a quello precedente…ma sbaglia. Lo studio dei due programmatori del Fraunhofer intanto parte dal presupposto che TUTTE le macchine che possano comunicare tra loro abbiano già installato e in esecuzione un software di rilevamento acustico specifico per la trasmissione via ultrasuoni, software installabile da soli o distribuibile anche tramite malware, ma che comunque VA INSTALLATO (quindi la protezione antivirus tradizionale potrebbe/dovrebbe rilevarlo e bloccare in partenza qualsiasi rischio) sulla macchina su cui poi si vogliono estrapolare i dati e su quella da cui far partire i comandi. Ma questo la Repubblica non ce lo racconta…
Lo spettro di trasmissione è di circa 20 metri ma la distanza è superabile con una serie di rimbalzi acustici. Il malware può inviare circa 20 bit al secondo, poca cosa ma sufficiente per catturare e inoltrare codici di accesso in poco tempo.
Mentre invece nel documento del Fraunhofer Institute si spiega chiaramente che:
As depicted, the range experiment is performed in an approximately 25 m long corridor at FKIE. Both nodes are placed in direct line of sight to each other with the displays directed at each other so that output of the internal speakers (built-in alongside the keyboard) is loosely directed at the corresponding node.
e che
we should be able to communicate over longer distances when using audible sound in comparison to ultrasound.
Ovvero dicono che la distanza provata è stata di 25 metri in un lungo corridoio, me i due computer erano in linea diretta, insomma senza ostacoli con le casse acustiche rivolte l’uno verso l’altro, teorizzano che la distanza potrebbe essere maggiore ma passando a suoni udibili (quindi inutili per rimanere nascosti).
La conclusione di Repubblica è tragica:
il malware nell’etere è possibile. E ora lo sanno tutti gli hacker del mondo.
Ad oggi, se avete un buon antivirus, lo aggiornate con frequenza e non installate roba di dubbia provenienza potete stare tranquilli…
Qui volendo potete leggervi lo studio dei due programmatori del Franuhofer:
http://www.jocm.us/uploadfile/2013/1125/20131125103803901.pdf
Ci è stato segnalato un post che circola sulle più svariate bacheche social: la classica condivisione fatta più con la pancia che con la testa. Ho scelto di usarlo per un articolo che mostri i rischi delle condivisioni fatte così, anche se vorrei che non servisse più. Il post che ha condiviso riporta l’immagine che […]
Ci scrive un amico di BUTAC che da anni segue con passione il tema della preparazione civile per le emergenze. La segue con passione anche perché, vivendo all’estero, si accorge della grossa differenza che c’è tra molti Paesi europei e quello in cui viviamo noi. Pertanto ci ha segnalato un articolo de Il Giornale uscito […]
La prima volta che mi sono occupato di una notizia che aveva a che fare con la Russia e che sembrava essere disinformazione era il 2014, BUTAC aveva aperto i battenti da poco e io ancora non mi ero fatto le ossa a sufficienza da capire che forse le cose non erano come sembravano. La propaganda […]
In una discussione online ho letto alcune affermazioni che mi hanno fatto riflettere su quanto poco evidentemente si comprenda cosa sia BUTAC e come funzioni in generale un sito di debunking – o di fact-checking, che poi è il termine corretto. Capita con regolarità che qualcuno riassuma il nostro lavoro con frasi che suonano più […]